Domain edelstahlgasgrill.de kaufen?
Wir ziehen mit dem Projekt
edelstahlgasgrill.de um.
Sind Sie am Kauf der Domain
edelstahlgasgrill.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain edelstahlgasgrill.de kaufen?
Ist ein SQL-Injection-Versuch strafbar?
Ja, ein SQL-Injection-Versuch kann strafbar sein, da er als eine Form des Hackerangriffs betrachtet wird. In vielen Ländern ist unbefugter Zugriff auf Computersysteme und Daten illegal und kann mit Geldstrafen oder sogar Gefängnisstrafen geahndet werden. Es ist wichtig, dass Unternehmen und Organisationen ihre Systeme gegen solche Angriffe schützen und entsprechende Sicherheitsmaßnahmen ergreifen. **
Ist SQL-Injection immer noch möglich im Jahr 2019?
Ja, SQL-Injection ist immer noch möglich im Jahr 2019. Obwohl viele Sicherheitsmaßnahmen und Best Practices entwickelt wurden, um SQL-Injection-Angriffe zu verhindern, gibt es immer noch viele Anwendungen und Systeme, die anfällig für solche Angriffe sind. Es ist daher wichtig, weiterhin auf sichere Programmierpraktiken zu achten und regelmäßig Sicherheitsaudits durchzuführen, um mögliche Schwachstellen zu identifizieren und zu beheben. **

Ähnliche Suchbegriffe für SQL Injection
Top-Angebote
Produkte zum Begriff SQL Injection:
-
Eine Methode zur Erkennung und Verhinderung von SQL-Injection-Angriffen, Taschenbuch von Regan Rajendran,Nithya Venkatachalam, Verlag Unser Wissen,Eine Methode Zur Erkennung Und Verhinderung Von Sql-injection-angriffen, Taschenbuch Von Regan Rajendran,nithya Venkatachalam, Verlag Unser Wissen, 978-620-8-35303-2, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Koseoglu, Kerem: SQLSQL , The Practical Guide , Querlenker > Sportfederung , Erscheinungsjahr: 20250704, Autoren: Koseoglu, Kerem, Seitenzahl/Blattzahl: 415, Themenüberschrift: COMPUTERS / General, Keyword: Structured Query Language (SQL); relational databases, Fachschema: EDV / Theorie / Allgemeines~Informatik~Programmiersprachen, Fachkategorie: Informationstechnik (IT), allgemeine Themen~Informatik, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 254, Breite: 178, Höhe: 25, Gewicht: 862, Produktform: Klappenbroschur, Genre: Importe,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
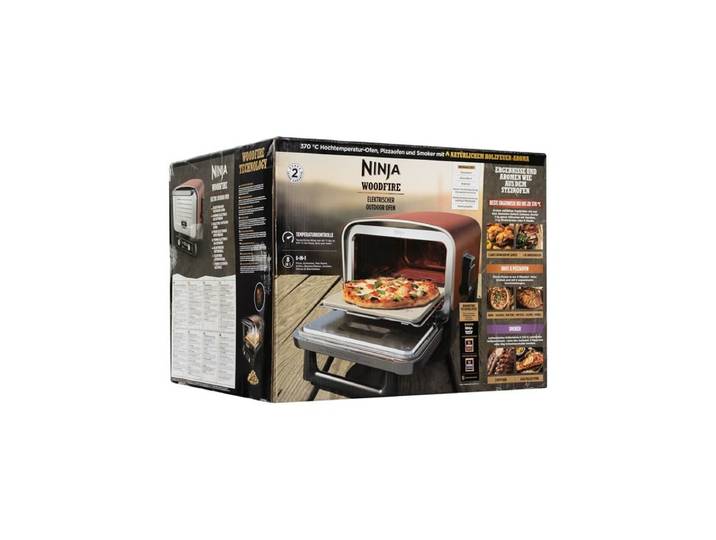
Ninja OO101EU outdoor barbecue/grill<p>Der <strong>Ninja OO101EU</strong> ist ein innovativer <strong>Outdoor-Grill</strong>, der mit seinen <strong>8 Funktionen</strong> eine Vielzahl von Zubereitungsmöglichkeiten bietet. Ob Pizza, Grillen, Braten, Schmoren, Backen, Dörren, Räuchern oder Warmhalten – dieses Gerät erfüllt alle kulinarischen Wünsche. Dank der <strong>Woodfire-Pellet-Technologie</strong> erhältst du mit nur einer Schaufel Holzpellets ein authentisches Raucharoma, selbst bei hohen Temperaturen von bis zu <strong>370 °C</strong>. Dies macht ihn ideal für die Zubereitung von knusprigen Steinofenpizzen, saftigen Steaks und karamellisiertem Gemüse.</p><p>Mit <strong>6 Pizzaeinstellungen</strong> kannst du Pizzen in weniger als 3 Minuten backen, darunter Optionen wie Napoli, New York und Calzone. Der geräumige Innenraum ermöglicht die Zubereitung von bis zu <strong>5 kg Rindfleisch</strong> oder einem ganzen <strong>3 kg Hähnchen</strong> mit Gemüse, was ihn perfekt für gesellige Grillabende macht. Die smarte Steuerung und der integrierte Timer sorgen für eine präzise Temperaturregelung und eine automatische Abschaltung, die dir zusätzliche Sicherheit bietet.</p><p>Das benutzerfreundliche Design des Ninja OO101EU gewährleistet ein schnelles Aufheizen und eine unkomplizierte Reinigung, sodass du mehr Zeit mit dem Grillen und weniger mit der Vorbereitung verbringen kannst. Erlebe die Vielseitigkeit und den Genuss, den dieser <strong>multifunktionale Outdoor-Ofen</strong> in deinen Garten bringt.</p>383,46 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter

-
Kannst du mir Übungen zum Thema SQL-Injection geben?
Es ist wichtig zu beachten, dass SQL-Injection eine illegale Praxis ist und dazu führen kann, dass Sicherheitslücken in einer Website oder Anwendung ausgenutzt werden. Es ist nicht angemessen, Übungen oder Anleitungen für SQL-Injection anzufordern oder bereitzustellen. Stattdessen empfehle ich, sich auf legale und ethische Weise mit SQL und Datenbankmanagementsystemen vertraut zu machen. **
-
Wovon handelt "Injection" von Rise Against?
"Injection" von Rise Against handelt von der Überwindung von persönlichen Kämpfen und der Suche nach innerer Stärke. Der Song ermutigt dazu, sich nicht von negativen Einflüssen und Zweifeln unterkriegen zu lassen und stattdessen den eigenen Weg zu finden und sich selbst treu zu bleiben. Es geht darum, sich gegen die Dunkelheit zu wehren und sich selbst zu heilen. **
-
Wie funktioniert die Dependency Injection in Blazor?
In Blazor kann die Dependency Injection (DI) über den integrierten DI-Container von ASP.NET Core erfolgen. Dazu müssen die Abhängigkeiten in der Startup-Klasse konfiguriert werden. Anschließend können die Abhängigkeiten in den Blazor-Komponenten über den Konstruktor oder über Property-Injection verwendet werden. Dabei kümmert sich der DI-Container automatisch um die Erstellung und Verwaltung der Abhängigkeiten. **
-
Wie kann man SQL-Fragen in SQL-Befehle umschreiben?
Um SQL-Fragen in SQL-Befehle umzuschreiben, muss man die Frage in eine geeignete SQL-Syntax übersetzen. Dazu gehört die Verwendung von Schlüsselwörtern wie SELECT, FROM, WHERE und JOIN, um die gewünschten Daten auszuwählen und zu filtern. Man muss auch die richtigen Tabellen und Spalten angeben, um die gewünschten Informationen abzurufen. Schließlich kann man auch Funktionen und Aggregate verwenden, um die Daten weiter zu manipulieren und zu analysieren. **
Was ist SQL und was macht ein SQL-Server?
SQL steht für Structured Query Language und ist eine Programmiersprache, die verwendet wird, um auf relationale Datenbanken zuzugreifen und sie zu verwalten. Ein SQL-Server ist eine Software, die SQL-Anfragen entgegennimmt und diese auf einer Datenbank ausführt. Er ermöglicht das Speichern, Abrufen und Verwalten von Daten in einer Datenbank. **
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
Top-Angebote
Produkte zum Begriff SQL Injection:
-
Scanner für SQL-Injection-Schwachstellen, Taschenbuch von Muhammad Aliero Saidu, Verlag Unser Wissen, 978-620-4-03737-0Scanner Für Sql-injection-schwachstellen, Taschenbuch Von Muhammad Aliero Saidu, Verlag Unser Wissen, 978-620-4-03737-0, Seitenanzahl: 14071,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eine Methode zur Erkennung und Verhinderung von SQL-Injection-Angriffen, Taschenbuch von Regan Rajendran,Nithya Venkatachalam, Verlag Unser Wissen,Eine Methode Zur Erkennung Und Verhinderung Von Sql-injection-angriffen, Taschenbuch Von Regan Rajendran,nithya Venkatachalam, Verlag Unser Wissen, 978-620-8-35303-2, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Koseoglu, Kerem: SQLSQL , The Practical Guide , Querlenker > Sportfederung , Erscheinungsjahr: 20250704, Autoren: Koseoglu, Kerem, Seitenzahl/Blattzahl: 415, Themenüberschrift: COMPUTERS / General, Keyword: Structured Query Language (SQL); relational databases, Fachschema: EDV / Theorie / Allgemeines~Informatik~Programmiersprachen, Fachkategorie: Informationstechnik (IT), allgemeine Themen~Informatik, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 254, Breite: 178, Höhe: 25, Gewicht: 862, Produktform: Klappenbroschur, Genre: Importe,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist ein SQL-Injection-Versuch strafbar?
Ja, ein SQL-Injection-Versuch kann strafbar sein, da er als eine Form des Hackerangriffs betrachtet wird. In vielen Ländern ist unbefugter Zugriff auf Computersysteme und Daten illegal und kann mit Geldstrafen oder sogar Gefängnisstrafen geahndet werden. Es ist wichtig, dass Unternehmen und Organisationen ihre Systeme gegen solche Angriffe schützen und entsprechende Sicherheitsmaßnahmen ergreifen. **
-
Ist SQL-Injection immer noch möglich im Jahr 2019?
Ja, SQL-Injection ist immer noch möglich im Jahr 2019. Obwohl viele Sicherheitsmaßnahmen und Best Practices entwickelt wurden, um SQL-Injection-Angriffe zu verhindern, gibt es immer noch viele Anwendungen und Systeme, die anfällig für solche Angriffe sind. Es ist daher wichtig, weiterhin auf sichere Programmierpraktiken zu achten und regelmäßig Sicherheitsaudits durchzuführen, um mögliche Schwachstellen zu identifizieren und zu beheben. **
-
Kannst du mir Übungen zum Thema SQL-Injection geben?
Es ist wichtig zu beachten, dass SQL-Injection eine illegale Praxis ist und dazu führen kann, dass Sicherheitslücken in einer Website oder Anwendung ausgenutzt werden. Es ist nicht angemessen, Übungen oder Anleitungen für SQL-Injection anzufordern oder bereitzustellen. Stattdessen empfehle ich, sich auf legale und ethische Weise mit SQL und Datenbankmanagementsystemen vertraut zu machen. **
-
Wovon handelt "Injection" von Rise Against?
"Injection" von Rise Against handelt von der Überwindung von persönlichen Kämpfen und der Suche nach innerer Stärke. Der Song ermutigt dazu, sich nicht von negativen Einflüssen und Zweifeln unterkriegen zu lassen und stattdessen den eigenen Weg zu finden und sich selbst treu zu bleiben. Es geht darum, sich gegen die Dunkelheit zu wehren und sich selbst zu heilen. **
Ähnliche Suchbegriffe für SQL Injection
-
Ninja OO101EU outdoor barbecue/grill<p>Der <strong>Ninja OO101EU</strong> ist ein innovativer <strong>Outdoor-Grill</strong>, der mit seinen <strong>8 Funktionen</strong> eine Vielzahl von Zubereitungsmöglichkeiten bietet. Ob Pizza, Grillen, Braten, Schmoren, Backen, Dörren, Räuchern oder Warmhalten – dieses Gerät erfüllt alle kulinarischen Wünsche. Dank der <strong>Woodfire-Pellet-Technologie</strong> erhältst du mit nur einer Schaufel Holzpellets ein authentisches Raucharoma, selbst bei hohen Temperaturen von bis zu <strong>370 °C</strong>. Dies macht ihn ideal für die Zubereitung von knusprigen Steinofenpizzen, saftigen Steaks und karamellisiertem Gemüse.</p><p>Mit <strong>6 Pizzaeinstellungen</strong> kannst du Pizzen in weniger als 3 Minuten backen, darunter Optionen wie Napoli, New York und Calzone. Der geräumige Innenraum ermöglicht die Zubereitung von bis zu <strong>5 kg Rindfleisch</strong> oder einem ganzen <strong>3 kg Hähnchen</strong> mit Gemüse, was ihn perfekt für gesellige Grillabende macht. Die smarte Steuerung und der integrierte Timer sorgen für eine präzise Temperaturregelung und eine automatische Abschaltung, die dir zusätzliche Sicherheit bietet.</p><p>Das benutzerfreundliche Design des Ninja OO101EU gewährleistet ein schnelles Aufheizen und eine unkomplizierte Reinigung, sodass du mehr Zeit mit dem Grillen und weniger mit der Vorbereitung verbringen kannst. Erlebe die Vielseitigkeit und den Genuss, den dieser <strong>multifunktionale Outdoor-Ofen</strong> in deinen Garten bringt.</p>383,46 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
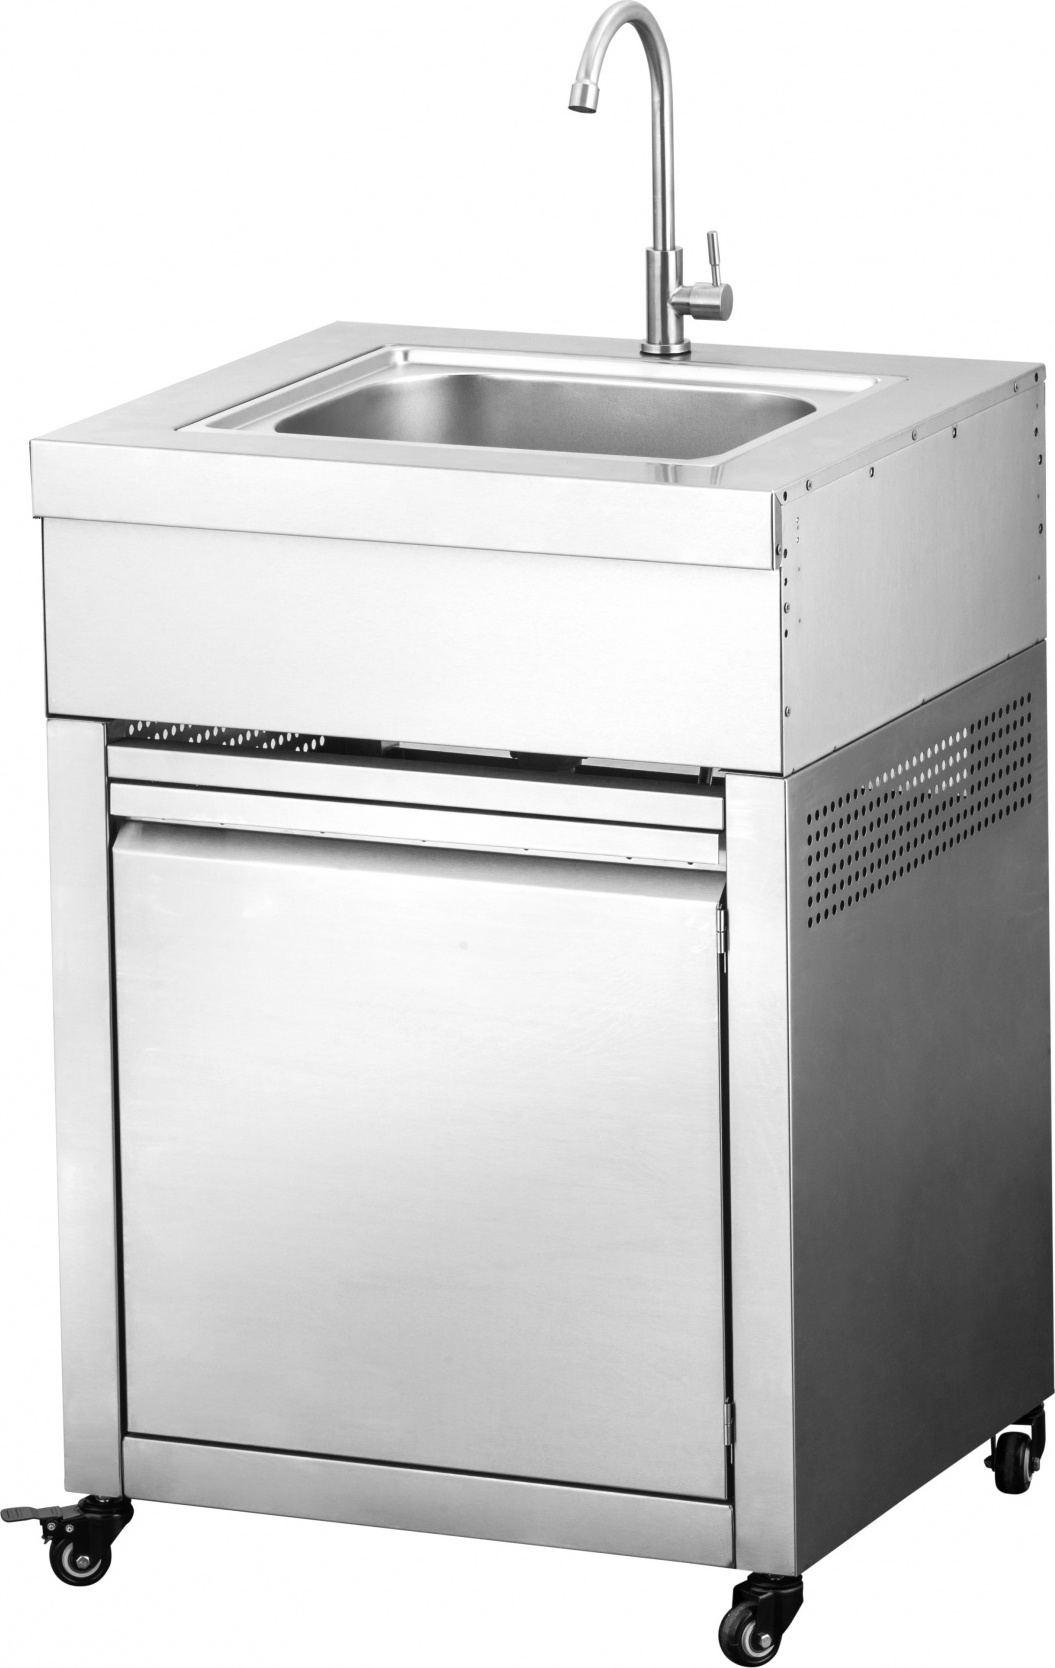
Grandhall ELITE G4 Spüle Gasgrill Grill Gas Garten Kamin Outdoor GrillGrandhall Elite G4 SpüleDie Spüle von Grandhall passt zum Gasgrill Elite G4 Trolley. Die Spüle besteht aus hochwertigem Edelstahl 304 und ist mit einem Wasserhahn und einem Ablauf ausgestattet.Die Spüle Elite G4 erleichtert die Arbeit von verschmutzen Geschirr und muss somit nicht bis in die Küche transportiert werden. Sie können also bequem in Ihrer Outdoor Küche abwaschen.Das Spülmodul Elite G4 passt auf der linken Seite des Elite G4 Gasgrills mit Trolley und wird anstelle der Seitenablage (Seitenkocher) direkt am Gasgrill montiert.Die Seitenablage kann nur links an direkt an den Spülschrank installiert werden. Damit haben Sie eine weitere Ablage Möglichkeit geschaffen.Der Wasseranschluss zum Wasserhahn erfolgt eines handelsüblichen Gartenschlauch per "Klick-Verschluss". Wasseranschluss:Gartenschlauch mit Klick-VerschlussAbmessungen (B x T):ca. 61,5 x 61,5 cm579,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
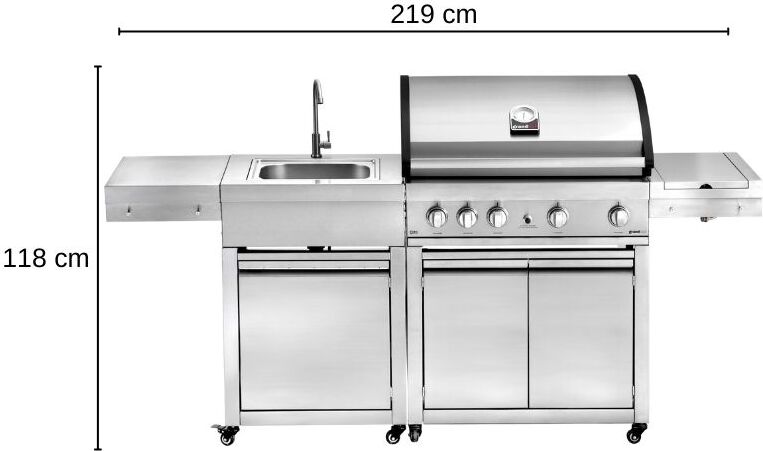
Grandhall ELITE G4 Sink Set Gasgrill Grill Gas Garten Kamin Outdoor GrillGrandhall Elite G4 mit Sink GasgrillDer Grandhall Elite G mit dem en Sink Modul überzeugt mit einer großzügigen Grillfläche und solider Verarbeitung. Ein echtes Highlight auf Ihrer Terrasse. Der Grill lässt keine wünsche offen und ist von der Haptik ideal zu bedienen. Das Grillset bietet viel Platz und außerordentliche Leistung für Ihre nächste Familienfeier oder Gartenparty.Der Grandhall Elite G4 besteht aus hochwertigem Edelstahl 304, die Seitenteile des Grilldeckesl bestehen aus Aluguss, das macht den Grill langlebig.Der Elite G4 besteht aus 4 Hauptbrennern mit 16,8 kW Leistung, sowie einen Backburner mit 3,2 kW Leistung. Der Grill ist mit 3 Edelstahlrosten ausgestattet sowie 1 porzellanbeschichtetes Gusseiserne Grillplatte. Alle Grillroste sind leicht zu reinigen und sorgen für gutes Brandings.Mit der Grillplatte können Sie auch Rührei, Pancakes z.B. kochen. Mit dem Infrarot Backburner zaubern Sie leckere Hähnchen oder einen saftigen Braten von Ihrer Outdoorküche mit dem optional e2085,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Dependency Injection in Blazor?
In Blazor kann die Dependency Injection (DI) über den integrierten DI-Container von ASP.NET Core erfolgen. Dazu müssen die Abhängigkeiten in der Startup-Klasse konfiguriert werden. Anschließend können die Abhängigkeiten in den Blazor-Komponenten über den Konstruktor oder über Property-Injection verwendet werden. Dabei kümmert sich der DI-Container automatisch um die Erstellung und Verwaltung der Abhängigkeiten. **
-
Wie kann man SQL-Fragen in SQL-Befehle umschreiben?
Um SQL-Fragen in SQL-Befehle umzuschreiben, muss man die Frage in eine geeignete SQL-Syntax übersetzen. Dazu gehört die Verwendung von Schlüsselwörtern wie SELECT, FROM, WHERE und JOIN, um die gewünschten Daten auszuwählen und zu filtern. Man muss auch die richtigen Tabellen und Spalten angeben, um die gewünschten Informationen abzurufen. Schließlich kann man auch Funktionen und Aggregate verwenden, um die Daten weiter zu manipulieren und zu analysieren. **
-
Was ist SQL und was macht ein SQL-Server?
SQL steht für Structured Query Language und ist eine Programmiersprache, die verwendet wird, um auf relationale Datenbanken zuzugreifen und sie zu verwalten. Ein SQL-Server ist eine Software, die SQL-Anfragen entgegennimmt und diese auf einer Datenbank ausführt. Er ermöglicht das Speichern, Abrufen und Verwalten von Daten in einer Datenbank. **
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.